По данным аналитиков блокчейна Bitquery, в октябре 2026 года пользователи аппаратных кошельков Ledger потеряли как минимум $102 млн, купив их через сервис CryptoBilis — на данный момент известно о 324 опустошенных устройствах в нескольких сетях. Расследование выявило уязвимость, которую не обнаруживает стандартная проверка подлинности. Читайте в нашем материале, что известно к этому часу.
Незаметное вмешательство
Первые сообщения о пропаже криптовалюты у покупателей Ledger появились 9 октября. Пользователи из Юго-Восточной Азии сообщали о выводе средств с кошельков, приобретенных через CryptoBilis — авторизованного продавца Ledger в Индонезии, Малайзии и на Филиппинах. Компания начала расследование, попросила продавца приостановить продажи и рекомендовала недавним покупателям не активировать новые устройства, пока проверка продолжается.
10 октября Ledger подтвердила, что в одном из устройств пострадавшего обнаружили несанкционированный аппаратный имплант.
Исследователи, включая Марка Карпелеса (Mark Karpelès) из Tibane Labs, описали механизм атаки на Ledger Nano X.
При первоначальной настройке Ledger показывает пользователю 24 слова для восстановления доступа. Имплант перехватывал данные, которые передаются от защищенного элемента к экрану, распознавал слова и отправлял их злоумышленникам через собственный модем с SIM-картой и антенной.
«Получив фразу восстановления, атакующие могли восстановить кошелек на другом устройстве и перевести средства. При этом имплант не затрагивал оригинальный защищенный элемент, поэтому кошелек продолжал работать, а проверка Genuine Check могла подтверждать его подлинность», — заявили эксперты.
Саму плату прятали под экраном, убирая часть внутренней прокладки. Устройство и упаковка при этом могли выглядеть нетронутыми. Ledger предупреждает, что Genuine Check не выявляет все физические модификации, включая импланты, перехватывающие данные с экрана.
Исследователи обнаружили несколько версий имплантов: от простых плат с ручной пайкой до сложных гибких схем с радиомодулями и антеннами.
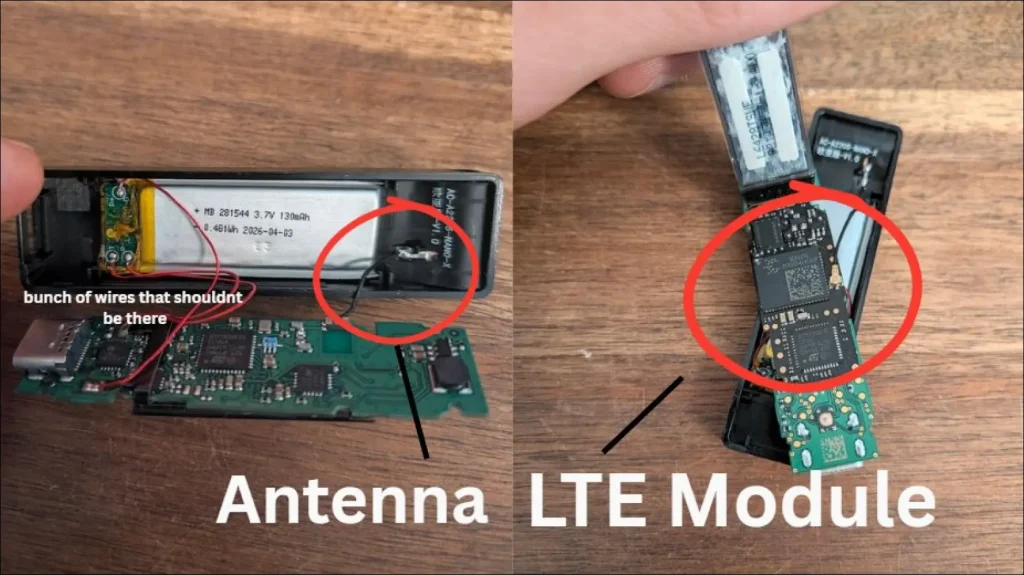
О похожих модификациях Ledger Nano X сообщали и в 2025–2026 годах. Джо Гранд (Joe Grand) разбирал такое устройство на конференции hardwear.io, а Карпелес изучал экземпляры, купленные на японских торговых площадках. Значит, проблема с аппаратными модификациями Ledger возникла не только в ходе нынешней атаки.
Размер убытков
Аналитический проект Bitquery оценил ущерб в $102 млн и связал атаку с 324 кошельками. Более ранняя оценка Specter превышала $86 млн, другие аналитики называли суммы в диапазоне $91–93 млн.
Средства вывели из кошельков в шести сетях: Bitcoin, Ethereum, TRON, BNB Chain, Polygon и Solana. В сети TRON значительную часть похищенных активов составлял USDT.
Скорость переводов указывает на то, что злоумышленники могли подготовиться заранее: в некоторых случаях сразу несколько кошельков опустошали за считанные секунды. Это согласуется с версией, что атакующие заранее получили сид-фразы и дождались момента для вывода средств.
Tether заморозила около $10 млн в USDT, но пострадавшие пока не получили украденные средства.
11 октября Ledger сообщила, что число пострадавших устройств ограничено. Все подтвержденные случаи кражи, связанные с инцидентом 9 октября, компания отнесла к устройствам, проданным через CryptoBilis.
«Признаков взлома внутренних систем или компрометации прямых продаж не обнаружено», — заявили в Ledger.
Компания сотрудничает с правоохранительными органами и пересматривает контроль за поставками. В частности, компания требует от партнеров не возвращать в продажу устройства, которые покупатели сдали обратно. Также Ledger работает над дополнительной аппаратной защитой.
Что известно о владельцах CryptoBilis
Согласно корпоративным сведениям и информации бывших сооснователей, около марта 2026 года CryptoBilis, авторизованный реселлер Ledger в Юго-Восточной Азии, перешла к новым владельцам. К августу компания на 100% принадлежала физическому лицу под псевдонимом Цзямин (Jiaming), зарегистрированному по адресу в китайской провинции Хэйлунцзян. Прежние руководители вышли из операционной деятельности; в сообщениях об изменении структуры собственности также упоминалось соглашение о неразглашении.
Чанпэн Чжао (Changpeng Zhao), сооснователь Binance, 9 октября предупредил об атаке, назвав ее локализованной проблемой цепочки поставок.
«По имеющейся информации, это выглядит как атака на цепочку поставок одного продавца. Небольшое число людей, вероятно, купили поддельные или модифицированные устройства Ledger», — написал он.
Он также отметил, что Ledger в целом остается известным и надежным производителем, и посоветовал не переводить крупные суммы на новый кошелек сразу после покупки, а сначала оставить его без значительных средств на несколько недель, следя за новостями.
Позже, после появления информации о смене владельцев CryptoBilis, Чжао написал:
«Безумнее всего то, что хакеры, судя по всему, купили реселлера и заставили подписать соглашение о неразглашении, чтобы все молчали».
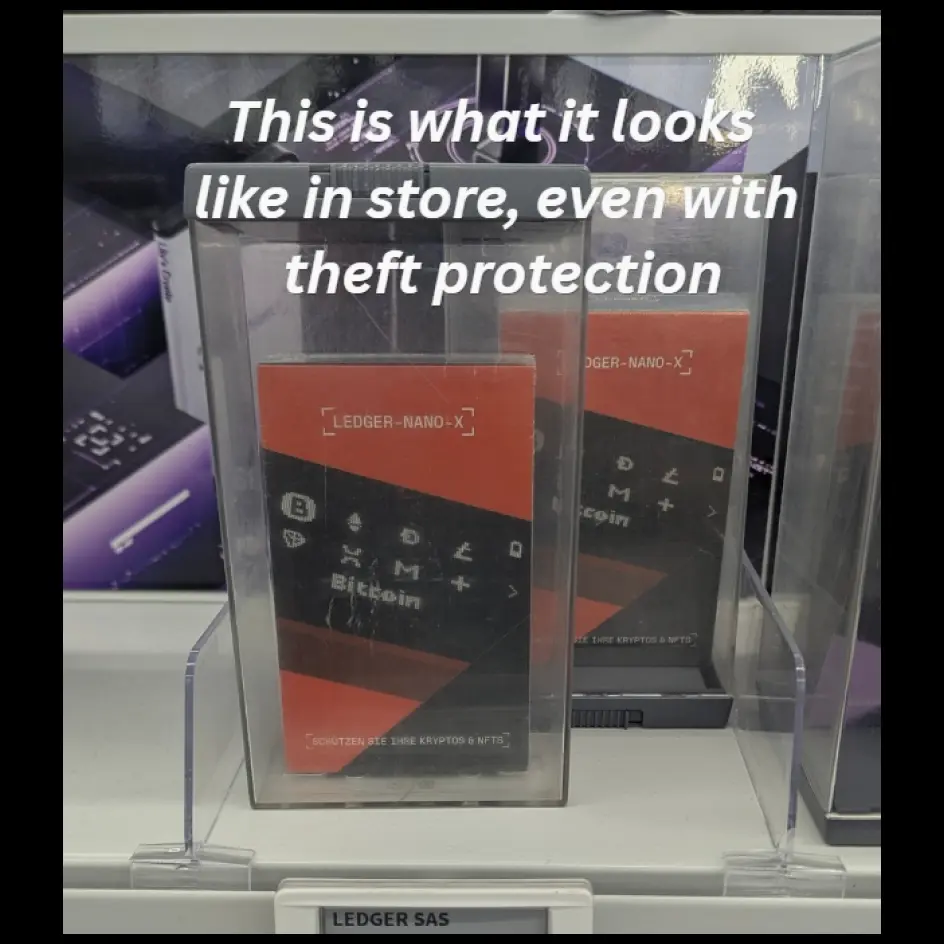
Доказательств того, что новое управление CryptoBilis причастно к установке имплантов, на данный момент не появилось.
Бывшие сооснователи дистанцировались от нынешней деятельности компании.
Мнения экспертов
Карпелес и другие специалисты помогли привлечь внимание к аппаратным имплантам, опубликовав результаты их изучения.
Разработчик биткоина и специалист по безопасности Питер Тодд (Peter Todd) отметил, что и раньше критиковал систему проверки подлинности Ledger: она не позволяла убедиться, что злоумышленник не вмешался в интерфейс устройства.
«Несколько лет назад я спорил с Ledger, объясняя, насколько глупо полагаться на их схему проверки подлинности: она не позволяла выявить атаку типа „человек посередине“ на пользовательский интерфейс. Я утверждал, что при доставке устройства необходима защита от несанкционированного вмешательства. Похоже, как обычно, я оказался прав», — написал Тодд.
Лоренцо Валенте (Lorenzo Valente), директор по исследованиям цифровых активов в Ark Invest, на фоне расследования краж у покупателей Ledger призвал не покупать аппаратные кошельки у реселлеров, даже если они официально авторизованы производителем.
«В тот самый момент, когда все обеспокоены ECDSA и криптографией, разворачивается невероятная история, связанная с потерями данных в Ledger. Полная версия событий пока не подтверждена, но она весьма пугающая», — подчеркнул он.
Комментарий редакции
Парадокс этого случая в том, что кошелек мог одновременно защищать ключ и показывать его шпионскому модулю внутри корпуса.
Новый тип атаки показывает, что взламывать защиту устройства не обязательно — достаточно просто подслушать его экран. Здесь нет ни социальной инженерии, ни взлома криптографии. Это аппаратный имплант, который перехватывал сид-фразу при настройке и мог передавать ее по сотовой связи.
Злоумышленники встроились в физическую часть устройства настолько аккуратно, что и сам кошелек, и упаковка выглядели нетронутыми. В такой ситуации пользователь практически не имел возможности заподозрить вмешательство.
Самое интересное, что Ledger пока не связывает потери более ста миллионов с заражением их устройств.
Еще один парадокс. Подобные инциденты могут вернуть часть пользователей к кастодианам. Годами рынок уходил от них в сторону самостоятельного хранения. Теперь снова появляется аргумент в пользу посредника: в случае потери хотя бы будет субъект, который несет ответственность и, возможно, страхует риски. Децентрализация в этом смысле пока не наступает.
Читайте также:
Данный пост носит исключительно информационный характер и не является рекламой или инвестиционным советом. Пожалуйста, проводите собственное исследование, принимая какие-либо решения.