















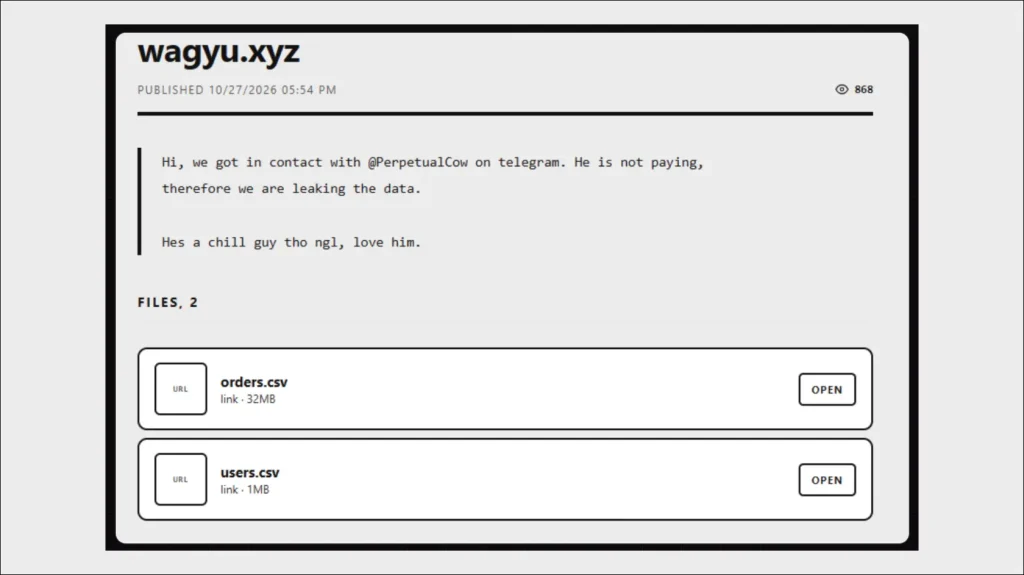
29 октября криптообменник Wagyu, через который пользователи могли обменивать другие криптовалюты на Monero (XMR), подтвердил утечку данных. Группа WhiteArmor требовала у сервиса $5 млн за неразглашение, но после отказа выложила данные в открытый доступ.
Криптографию Monero не взломали. По крайней мере, признаков ее уязвимости в этой истории нет. Проблема в другом: обменник в принципе мог сохранять данные (входящие транзакции, адреса получения XMR и IP пользователей), которые позволяют связать пользователя с операцией. Парадокс в том, что человек покупает Monero ради приватности, а такие обменники — потенциальная ловушка для сбора данных.
Что нашли в слитых данных
По данным исследователей кибербезопасности Hudson Rock, в опубликованной выгрузке оказалось 38 628 записей об обменах за период с 18 июля по 26 октября 2026 года и 10 139 IP-адресов.
Самое интересное — содержимое записей. В 4580 завершенных обменах исследователи обнаружили связку из входящей транзакции, адреса получения XMR и IP клиента. Еще 8137 записей содержали адреса получения Monero.
Как обменник может раскрыть связь с кошельком
Monero скрывает получателей, связи между отправителями и суммы через скрытые адреса, кольцевые подписи и RingCT. По публичному блокчейну полную историю кошелька не посмотреть.
При обмене BTC на XMR сервису нужно принять биткоины и отправить Monero на указанный адрес. Чтобы провести операцию, он сопоставляет входящую транзакцию с адресом выплаты. Если при этом сохраняет IP клиента и время заказа — получается прямая связка публичного перевода с XMR-адресом.
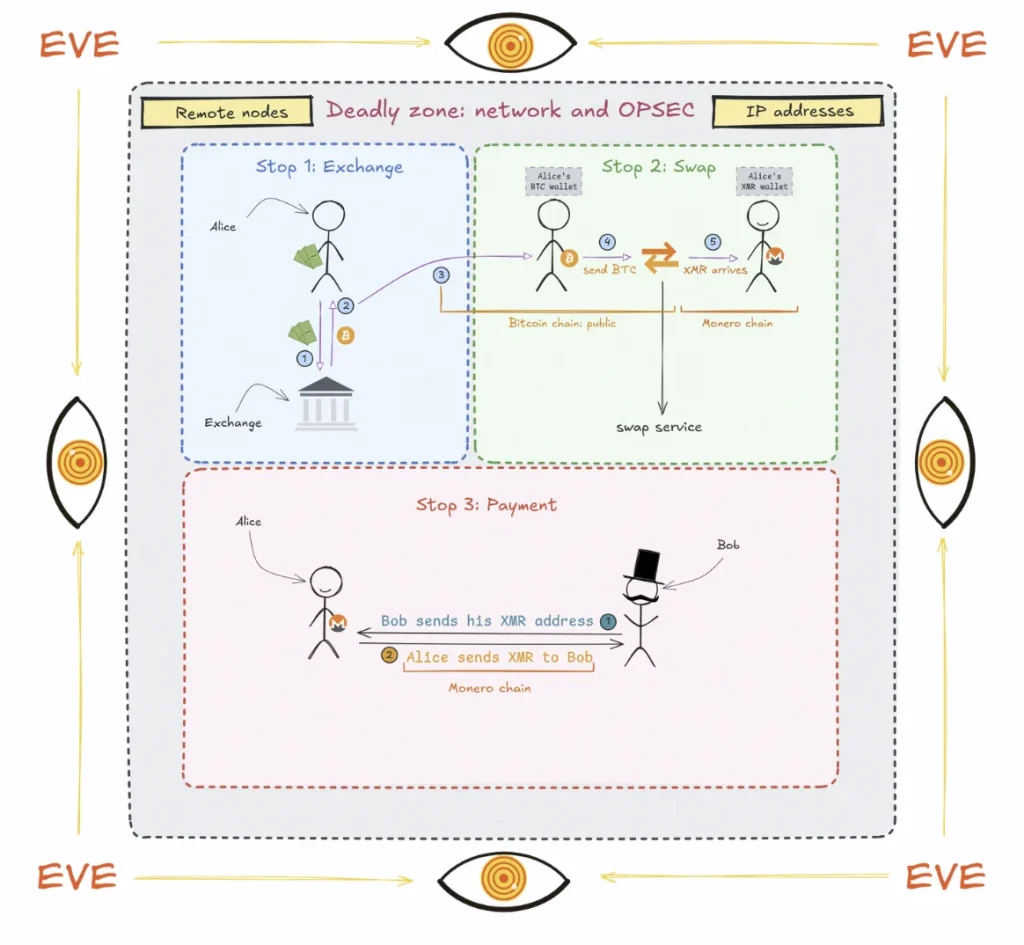
Это не раскрывает автоматически личность или дальнейшие переводы внутри Monero, но если добавить данные из других источников, связь восстановить становится проще.
Комментарий шеф–редактора
На сабреддите Monero обсуждают этот кейс в контексте финансовой слежки. Логика: если обменник сохраняет связку «публичный депозит → XMR-адрес → IP», то государству или любому, кто получит доступ к таким базам, не обязательно взламывать сам протокол: можно получить информацию прямо от обменников.
Еще в июне пользователи обвиняли участников рынка XMR1 на Hyperliquid в концентрации ликвидности и искусственном давлении на цену XMR, что давало возможность для манипуляций — то есть к этому обменнику также есть претензии, но они касаются скрытой комиссии и нечестных условий игры.
Самое страшное в том, что удаленные данные, судя по всему, никуда не исчезли. В этой предполагаемой утечке обнаружилось более 4000 записей и в большинстве из них еще содержались хэши депозитных транзакций. Тут возникает неудобный вопрос: сколько таких No KYC-сервисов хранят информацию, которую пользователи считают удаленной?
Вывод. Приватная монета может не обеспечить приватности не из-за своих особенностей криптографии, а из-за банальных интерфейсов, с которыми она вынуждена взаимодействовать в рамках покупки и продажи этого актива. Monero позволял скрыться от финансовой слежки, а обменник, через который пытались это сделать, собирал информацию по всем пользователям, чтобы эту слежку восстанавливать.
Какая-то крипто-метаирония получается.
Читайте также:
Данный пост носит исключительно информационный характер и не является рекламой или инвестиционным советом. Пожалуйста, проводите собственное исследование, принимая какие-либо решения.