















Мошенники начали отправлять бумажные письма владельцам криптокошельков Ledger с просьбой ввести seed-фразу. Под предлогом срочного обновления безопасности они пытаются получить доступ к кошелькам.
Физическая рассылка от имени Ledger
29 апреля техноблогер Джейкоб Кэнфилд (Jacob Canfield) опубликовал в X фотографию поддельного письма, пришедшего к нему домой по почте. Оно оформлено с использованием логотипа Ledger, ее официального адреса и уникального номера обращения. В письме содержится предупреждение о «критическом обновлении безопасности» и предлагается отсканировать QR-код для верификации устройства.
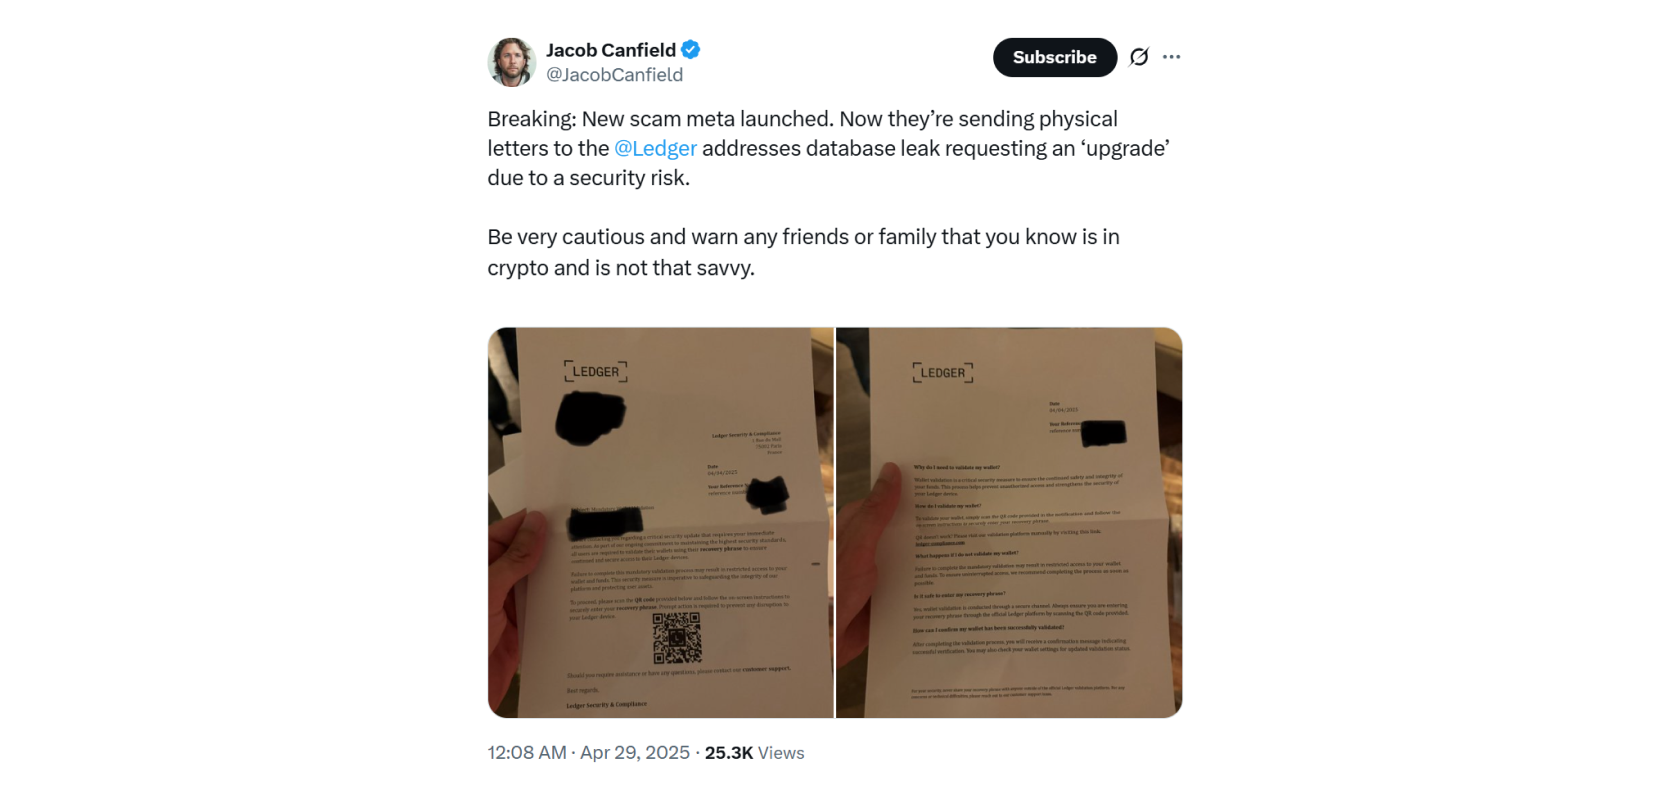
Мошенническое письмо от «Ledger». Источник: @JacobCanfield
При переходе по ссылке пользователя просят ввести seed-фразу, якобы для подтверждения владения кошельком. В письме также указано, что при отказе пройти проверку доступ к средствам может быть ограничен.
Мошенничество на фоне старой утечки данных
Seed phrase — это основной способ доступа к криптокошельку. При ее компрометации злоумышленник получает полный контроль над активами. Кэнфилд предположил, что письма рассылаются на основе утечки данных пользователей Ledger, которая произошла в 2020 году.
Тогда в результате взлома была опубликована личная информация более 270 тыс. клиентов компании, включая имена, номера телефонов и домашние адреса. Уже в 2021 году сообщалось о случаях рассылки поддельных устройств Ledger, модифицированных для установки вредоносного ПО.
Официальная реакция Ledger
В ответ на пост Кэнфилда компания Ledger заявила, что не имеет отношения к этой рассылке и назвала письма фишинговыми. Компания напомнила, что никогда не запрашивает у пользователей фразу восстановления ни через сообщения, ни по телефону, ни по почте. Представители Ledger также призвали не взаимодействовать с аккаунтами, которые представляются сотрудниками компании или предлагают помощь в восстановлении доступа к средствам.
Официальные лица компании подчеркивают, что любые запросы на ввод seed-фразы являются мошенническими.
Данный пост носит исключительно информационный характер и не является рекламой или инвестиционным советом. Пожалуйста, проводите собственное исследование, принимая какие-либо решения.