















Исследователи из Koi Security раскрыли активную киберкампанию, в рамках которой злоумышленники распространяют поддельные расширения для браузера Firefox, маскируясь под популярные криптокошельки. Цель атаки — кража приватных ключей и других чувствительных данных пользователей.
Как работает атака
Фейковые дополнения имитируют официальные расширения от Coinbase, MetaMask, Trust Wallet, Phantom, Exodus, OKX, Keplr, MyMonero, Bitget, Leap, Ethereum Wallet и Filfox. После установки вредоносное ПО незаметно перехватывает и отправляет на удаленный сервер данные о кошельках, включая seed-фразы. Также фиксируется IP-адрес пользователя — вероятно, для дальнейшего отслеживания или таргетинга.
По данным Koi Security, злоумышленники действуют минимум с апреля 2025 года. Некоторые поддельные расширения загружались в официальный каталог Firefox Add-ons всего несколько дней назад. Общий объем выявленных зараженных расширений превышает 40, при этом кампания все еще активна и продолжает развиваться.
Механика внедрения
Основной метод продвижения — искусственное повышение рейтинга. Многие вредоносные дополнения набрали сотни фейковых пятизвездочных отзывов, несмотря на минимальное число реальных установок. Это создает иллюзию популярности и надежности, что повышает шансы на скачивание.
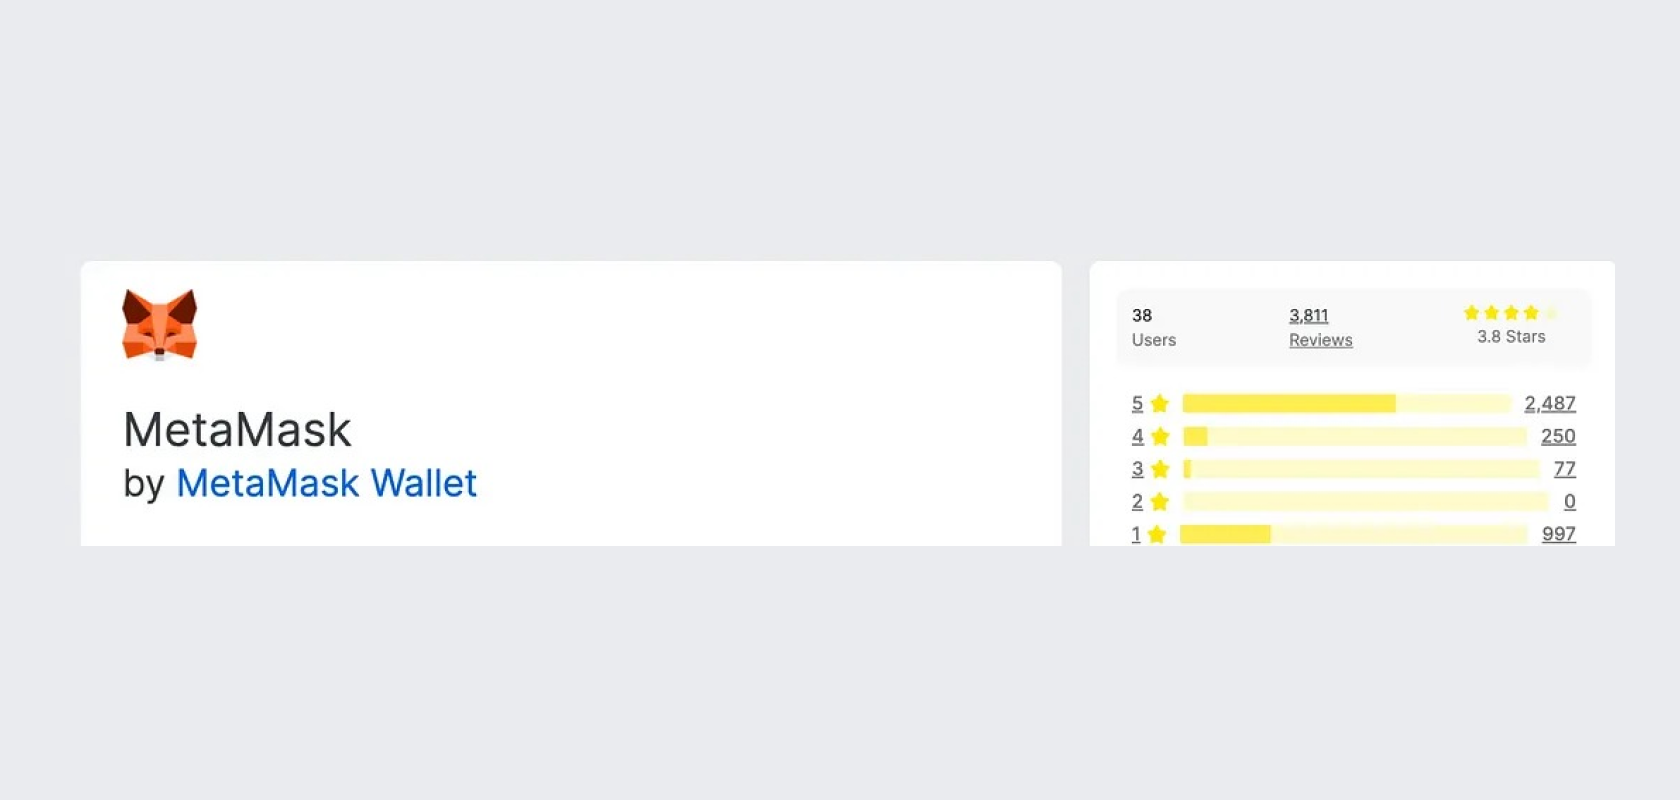
Отзывы на расширения в Firefox. Источник: Koi Security
Кроме того, киберпреступники копировали внешний вид и названия официальных разрешений вплоть до логотипов и идентичного интерфейса. Это повышает вероятность того, что пользователь установит вредоносную версию по ошибке.
В ряде случаев злоумышленники использовали легальные open-source версии расширений, встроив в них вредоносные фрагменты кода. Такие дополнения внешне вели себя как оригинальные, что затрудняло обнаружение атаки и позволяло дольше сохранять активность.
Кто за этим стоит
Прямая атрибуция не подтверждена, но есть ряд признаков, указывающих на русскоязычного автора. В частности, исследователи обнаружили русские комментарии в исходном коде и PDF-файл с метаданными на русском языке, скачанный с управляющего сервера. Эти детали не дают окончательного ответа, но, по словам специалистов, являются значимыми индикаторами.
Рекомендации Koi Security
Специалисты советуют устанавливать расширения только от проверенных разработчиков, даже если у дополнения высокий рейтинг. Важно относиться к ним как к полноценным программам:
- проводить аудит,
- ограничивать доступ,
- применять белые списки,
- учитывать, что расширения могут незаметно обновляться, меняя свое поведение после установки.
Данный пост носит исключительно информационный характер и не является рекламой или инвестиционным советом. Пожалуйста, проводите собственное исследование, принимая какие-либо решения.