















Платформа GMX сообщила о крупном взломе первой версии своего протокола (GMX V1), в результате которого неизвестный злоумышленник вывел $40 млн из пула ликвидности. Команда проекта отключила торговлю и временно остановила операции с GLP-токенами, чтобы не допустить дальнейшего ущерба.
Атака на пул ликвидности GMX V1
GMX V1 — это первая версия децентрализованной биржи GMX, развернутая в сети Arbitrum. Пострадавший пул представлял собой «корзину» цифровых активов, включая Bitcoin (BTC), Ethereum (ETH) и стейблкоины. Эти активы использовались для обеспечения ликвидности торговли с плечом на платформе.
Команда GMX подтвердила, что эксплойт затронул только GMX V1 и связанную с ним систему GLP-токенов. Актуальная версия платформы GMX V2, как и токен GMX, остались вне зоны риска.
Экстренные меры по блокировке уязвимости
Разработчики призвали всех пользователей отключить торговлю с плечом и приостановить выпуск GLP-токенов. В частности, они рекомендовали установить параметр Vault.setIsLeverageEnabled(false) или, при использовании Timelock, Timelock.setShouldToggleIsLeverageEnabled(false). Для предотвращения дальнейшего выпуска GLP нужно вручную задать maxUsdgAmount = 1 для всех токенов. Значение «0» использовать нельзя — это означает отсутствие лимита.
Одновременно с Arbitrum, выпуск и погашение GLP были приостановлены и в сети Avalanche.
Источник уязвимости
Аналитики компании SlowMist, специализирующейся на блокчейн-безопасности, обнаружили причину взлома в конструктивной уязвимости самого протокола. По их словам, злоумышленники смогли манипулировать ценой GLP-токена через искажение расчета общей стоимости активов под управлением.
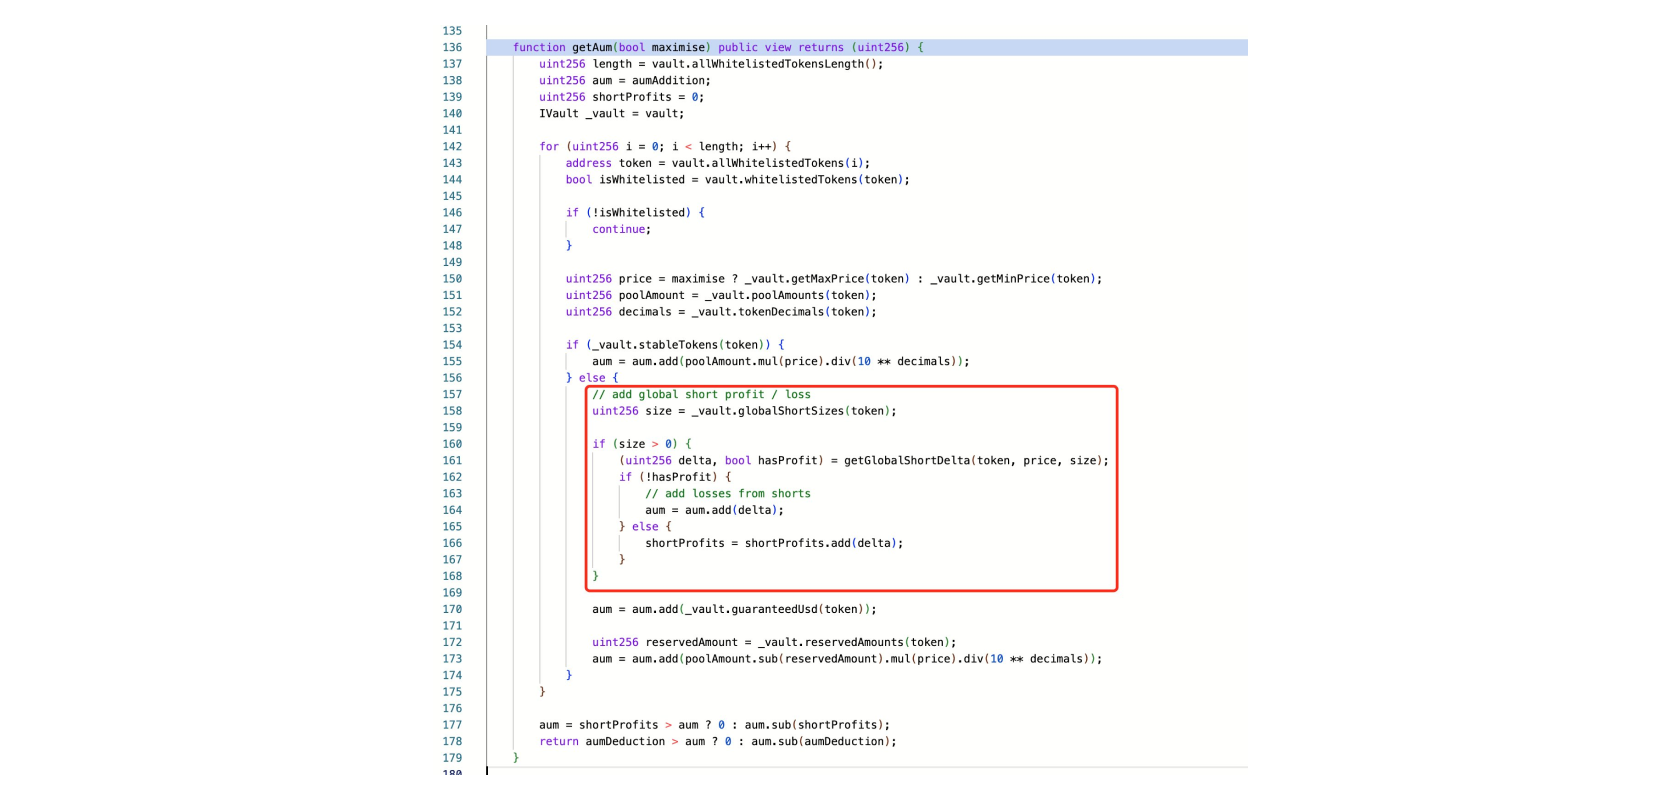
Манипулирование ценой GPL-токена GMX. Источник: @SlowMist_Team
Волна атак на криптопроекты в 2025 году
Индустрия криптовалют переживает волну хакерских атак и утечек средств. По оценке CertiK, за первую половину 2025 года, совокупный ущерб от взломов достиг $2.47 млрд. Крупнейший инцидент, взлом биржи Bybit в феврале, обошелся в $1.4 млрд.
В июне иранская биржа Nobitex потеряла $90 млн в результате атаки хакерской группы Gonjeshke Darande, связанной с Израилем.
Одновременно Минфин США ввел санкции против хакера Сон Кым Хека (Song Kum Hyok), связанного с властями КНДР. Он причастен к серии атак на криптокомпании и подрядчиков оборонного сектора, используя методы социальной инженерии и кибервзлома для проникновения внутрь организаций.
Данный пост носит исключительно информационный характер и не является рекламой или инвестиционным советом. Пожалуйста, проводите собственное исследование, принимая какие-либо решения.