Квантовая угроза и постквантовое шифрование
Современные криптографические протоколы шифрования десятилетиями обеспечивали цифровую безопасность. Они лежат в основе работы банков, государственных информационных систем, смарт-контрактов и блокчейн-сетей. Но даже самые стойкие из них окажутся уязвимыми в тот момент, когда квантовые компьютеры достигнут стабильного уровня. Эта угроза уже обсуждается не только на международных конференциях по кибербезопасности, но и в российских научных центрах. Например, в июле 2023 года «Ростелеком» совместно с компанией «Атлас» успешно протестировали квантовое распределение ключей (QKD) на магистральной линии TEA NEXT. Это — сигнал для того, что квантовая криптография перестаёт быть экспериментом и выходит в реальную практику. В отдельном материале мы подробно разбирали, как блокчейны противостоят атакам сегодня.
Для блокчейн-индустрии ситуация ещё более критична. Злоумышленники уже сейчас могут сохранять зашифрованные транзакции и данные смарт-контрактов с расчётом на то, что через несколько лет, в день так называемого «Q-Day», их можно будет вскрыть с помощью квантовых вычислений. Такая атака получила название «взлом отложенного действия» («сохрани сейчас — расшифруй потом»). И речь идёт не о далёком будущем: прогнозы называют горизонты в 5–10 лет, а в некоторых сценариях — и более короткие сроки.
Что такое постквантовая криптография?
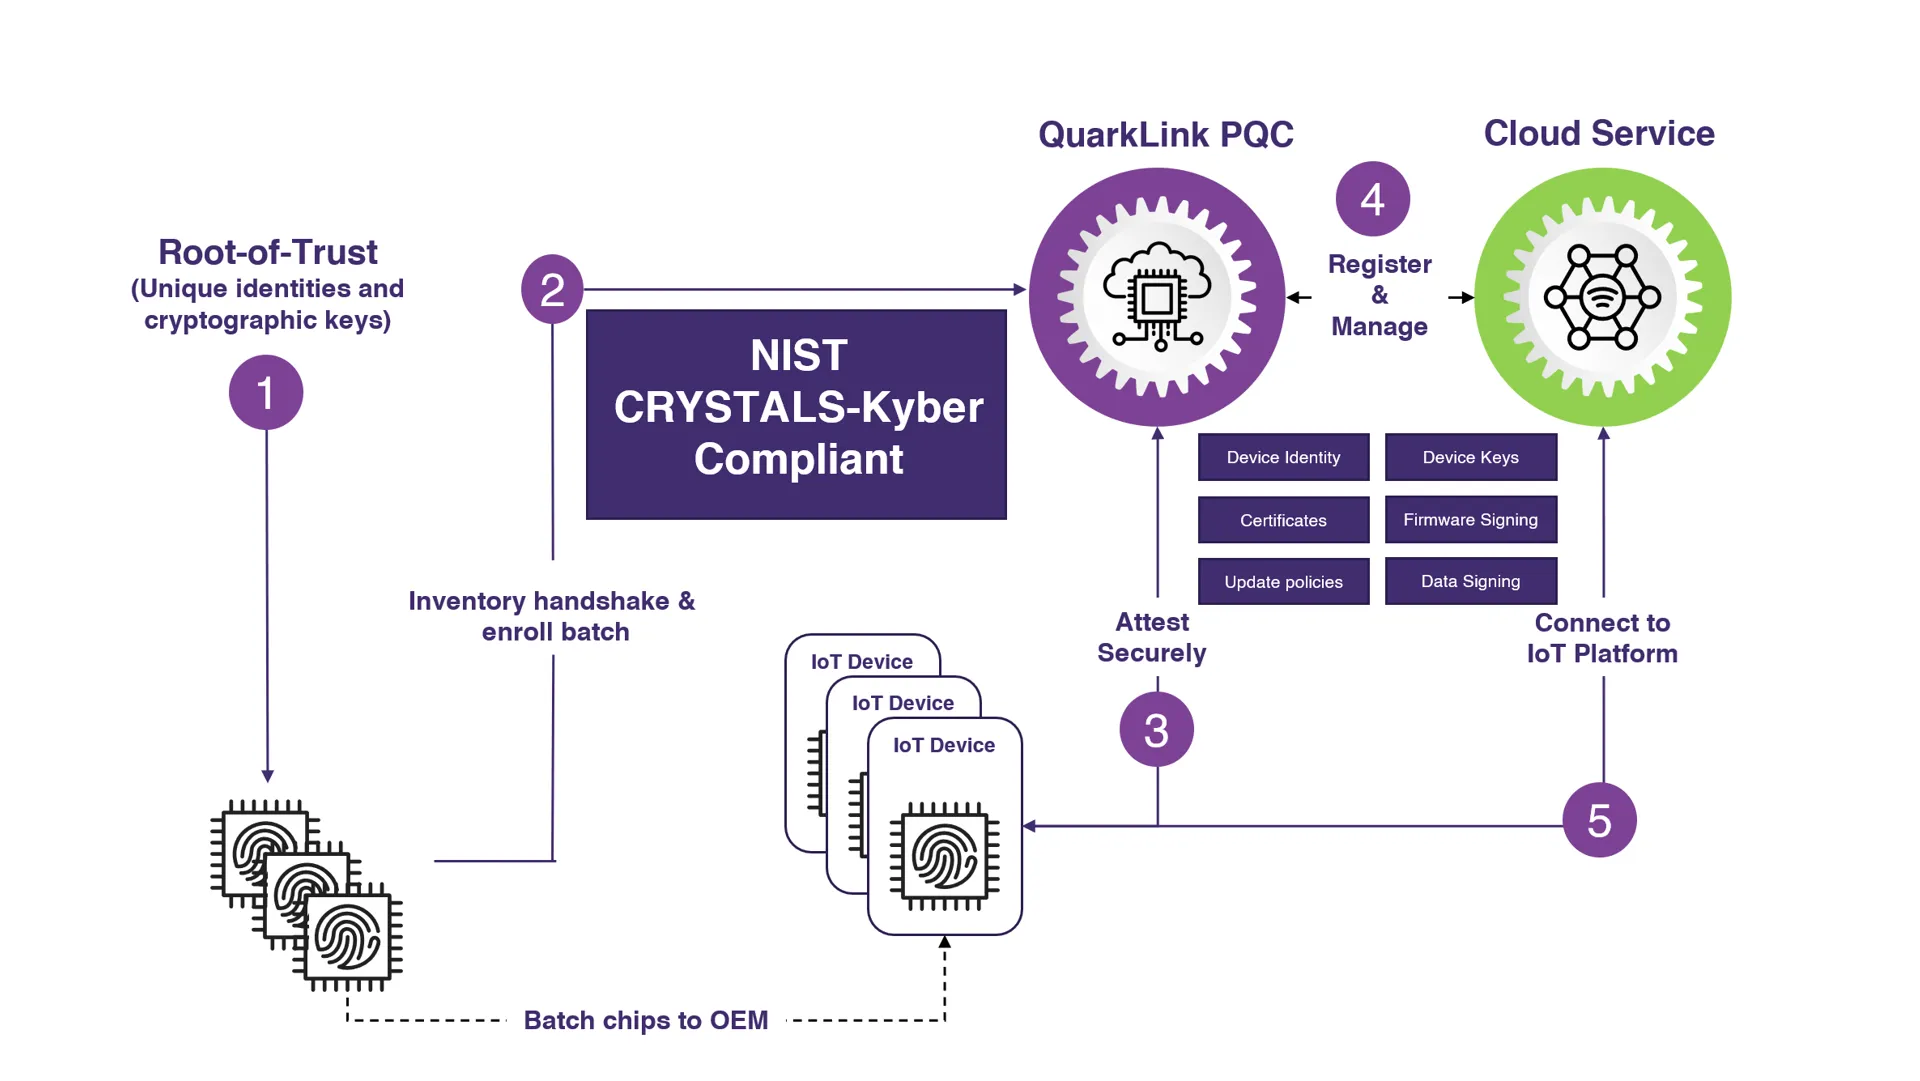
Инфографика: стандарты постквантовой криптографии, CRYSTALS-Kyber и Dilithium) // Источник: New Electronics
Постквантовая криптография (ПКК) — это направление, которое разрабатывает криптографические протоколы шифрования, способные противостоять атакам квантовых компьютеров. В отличие от RSA и ECDSA, уязвимых для алгоритма Шора, или симметричных схем, ослабляемых алгоритмом Гровера, ПКК использует решётки, кодовую теорию, хэш-функции и многомерные подписи. Эти задачи считаются вычислительно сложными даже для квантовых машин.
В профессиональной среде широко обсуждается концепция «Q-Day» — момента, когда квантовый компьютер сможет за считанные часы взломать привычные криптографические алгоритмы. Именно этот сценарий всерьёз тревожит блокчейн-разработчиков: публичные ключи в большинстве сетей открыты и легко доступны, а значит, приватные ключи окажутся под угрозой. Не случайно Polkadot 3.0 интегрировал протокол CRYSTALS-Kyber, а zkSync перешёл на доказательства STARK. Эти кейсы показывают, что лидеры Web3 начинают строить квантово-устойчивую инфраструктуру заранее, пока угрозы ещё не стали реальностью. Подробно о том, как квантовые алгоритмы угрожают привычным криптосистемам, мы писали в этом материале.
Тикающие квантовые часы
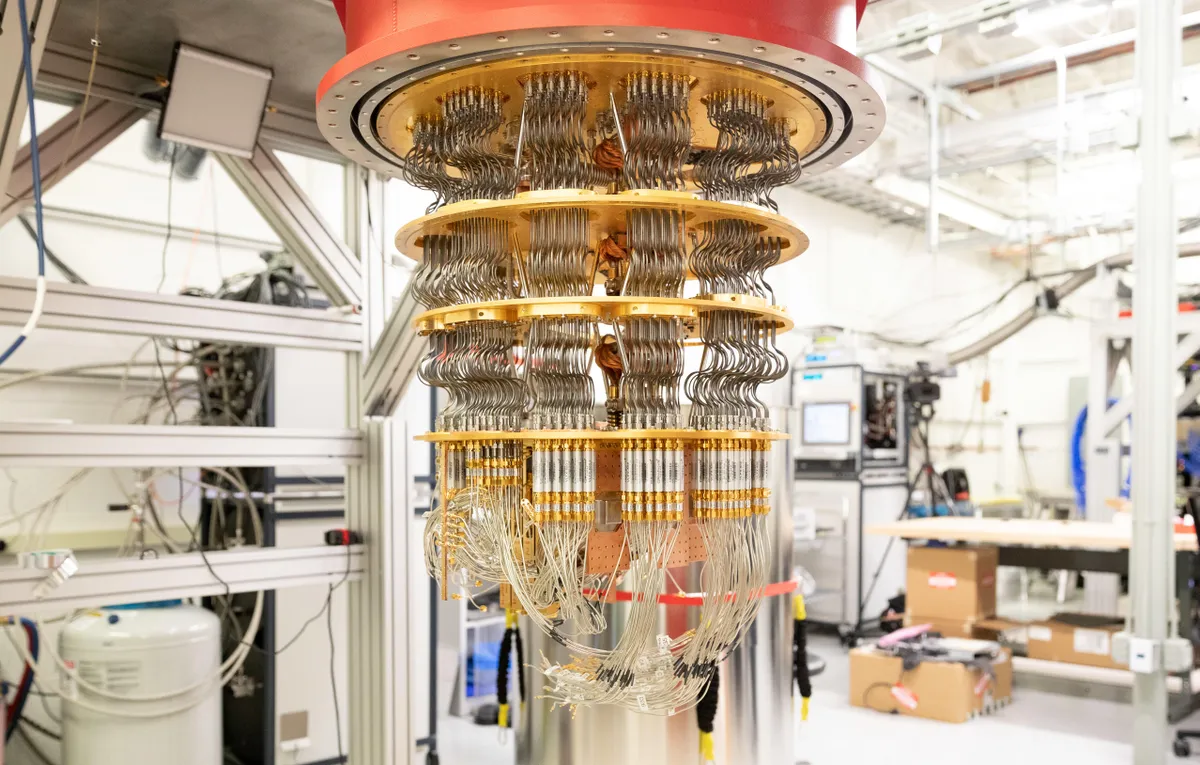
Пример аппаратуры для квантовых вычислений // Источник: CNET
Квантовые компьютеры меняют саму природу вычислений. В отличие от привычных машин, работающих с битами, они используют кубиты, которые могут находиться одновременно в нескольких состояниях благодаря явлению суперпозиции. Это свойство позволяет квантовым системам решать задачи, недоступные классическим компьютерам.
Для криптографии наиболее опасны два алгоритма. Алгоритм Шора способен разрушить безопасность RSA и эллиптических кривых (ECC) — ключевых инструментов для цифровых подписей и обмена ключами. Алгоритм Гровера ослабляет стойкость симметричных алгоритмов, сокращая сложность перебора ключей с экспоненциальной до квадратичной. Это означает, что привычные механизмы защиты в блокчейнах — кошельки, подписи и история транзакций — окажутся под угрозой в момент появления устойчивых квантовых машин.
Многие исследователи предполагают, что первые криптографически значимые квантовые компьютеры могут появиться уже к 2030–2031 году. Этот прогноз подтверждается как международными консорциумами, так и российскими научными центрами. Российский квантовый центр много лет ведёт проекты по квантовым коммуникациям и демонстрировал городские QKD-сети, включая межофисную линию «Газпромбанка» в Москве. Параллельно в Сколтехе развиваются квантовые направления (фотоника, квантовые технологии). Часы действительно тикают, и когда стрелка приблизится к «Q-Day», блокчейнам придётся противостоять атаке, к которой они изначально не были готовы. О том, как может выглядеть возможное будущее блокчейна, мы написали тут.
Почему блокчейны — особая цель?
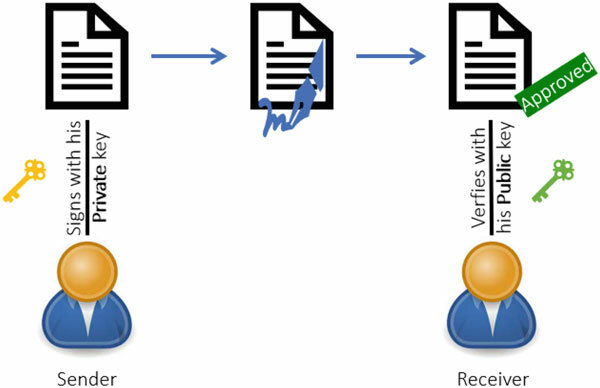
Схема публичной структуры блокчейна // Источник: Research Gate
Блокчейн создавался как децентрализованная и прозрачная технология, но не как система, способная противостоять квантовым атакам. В её архитектуре публичные ключи становятся доступными при каждой транзакции, а значит, квантовый компьютер сможет использовать их для вычисления приватных ключей.
В Bitcoin публичные ключи раскрываются в момент траты монет. В Ethereum аналогичная ситуация: публичный ключ всегда включается в детали транзакции, нужный для проверки подписи, и становится доступен всем после публикации блока. Если квантовый компьютер научится обратному расчёту приватных ключей из публичных, миллионы адресов окажутся уязвимыми. Особенно это касается старых кошельков, созданных по устаревшим стандартам: их взлом может занять считанные минуты.
Угроза усугубляется необратимостью транзакций. Если квантовый злоумышленник получит доступ к приватным ключам и переведёт средства, вернуть их будет невозможно. Так, под удар попадут не только активные пользователи, но и владельцы «спящих» кошельков, где годами хранятся значительные объёмы криптовалюты.
В российском экспертном поле активно обсуждают квантовые риски для классической криптографии (в т.ч. используемой в блокчейнах) и переход к постквантовым стандартам. Национальный институт стандартов и технологий США, NIST, уже опубликовал первые полноценные стандарты постквантового шифрования, что задаёт ориентиры и для российского рынка.
Именно поэтому блокчейн-сети становятся «лакомой целью» для потенциальных атак. Они сочетают публичность, децентрализованность и невозможность отката транзакций — а это уникальный набор уязвимостей, которых нет у традиционных централизованных систем.
Стратегии протоколов в эпоху после классического шифрования
Когда создавались первые блокчейны, угрозу квантовых атак практически никто не учитывал. Но сегодня становится ясно: действующие алгоритмы быстро теряют актуальность. Чтобы подготовиться к «Q-Day», экосистемы разрабатывают целые стратегии миграции — от точечных обновлений до полной замены криптографических примитивов.
Алгоритмы Post-Quantum Cryptography
Наиболее очевидное направление — замена RSA и ECDSA на более устойчивые алгоритмы. CRYSTALS-Kyber и CRYSTALS-Dilithium уже прошли одобрение NIST и считаются стандартом постквантовой криптографии. Kyber используется для шифрования и механизма инкапсуляции ключей (KEM), а Dilithium для цифровых подписей. Polkadot 3.0 начал интеграцию этих протоколов в свою сеть, демонстрируя, что переход может быть реализован без полной перестройки консенсуса. Главная сложность — увеличение размера ключей и подписей, что замедляет работу и требует дополнительной оптимизации.
Гибридные модели
Другой путь — постепенный переход через гибридные криптосистемы. Google Chrome уже внедрил гибридные рукопожатия, где одновременно применяются классические и постквантовые алгоритмы. В случае взлома одного механизма второй остаётся резервом.
В России гибридные модели тоже обсуждаются. Так, протокол TLS 1.3 стандартизирован по ГОСТ-криптографии. Кроме того, российская компания «Криптонит» создала криптографический механизм «Кодиеум», который поможет защитить пользователям свои данные в интернете. Такие проекты показывают, что Россия рассматривает постквантовую криптографию не как эксперимент, а как необходимую практику для защиты банковских транзакций и госуслуг.
STARK-доказательства как альтернатива
Некоторые проекты выбирают более радикальные решения. Вместо того чтобы защищать публичные ключи, они переходят к доказательствам с нулевым разглашением. В zkSync апгрейд Boojum заменил SNARK на STARK-доказательства. В отличие от SNARK, зависящих от эллиптических кривых, STARK строятся на хэш-функциях, что делает их более устойчивыми к алгоритму Гровера. Их надёжность опирается на стойкость хэш-функций, например SHA-256, и не требует доверенной инициализации.
Для Ethereum это стало шагом вперёд: zkSync фактически создал гибридную модель, когда STARK-доказательства можно конвертировать в SNARK-формат и проверять их на уровне основной сети. Такой подход снижает стоимость транзакций и делает экосистему более устойчивой к квантовым угрозам.
Квантовое распределение ключей
На стыке науки и технологий развивается квантовое распределение ключей (QKD). Суть метода — использовать квантовые частицы для передачи ключей, что делает перехват физически невозможным. В теории этот метод обеспечивает абсолютную защиту, но требует дорогостоящего оборудования и пока ограничен в радиусе действия.
Внедрение Kyber в Polkadot 3.0
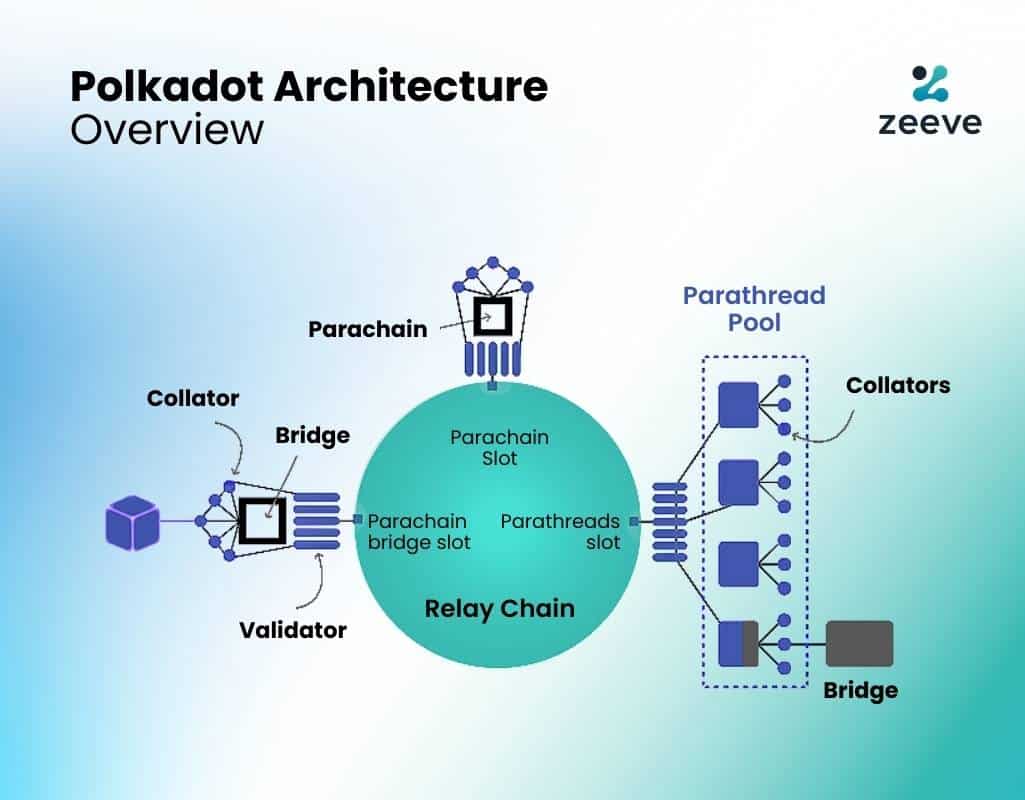
Архитектура Polkadot // Источник: Zeeve
Polkadot стал одним из первых блокчейнов, где постквантовая криптография внедряется не в виде эксперимента, а как часть протокольной логики. В дорожной карте версии Polkadot 3.0 заявлена поддержка ML-KEM — реализации CRYSTALS-Kyber, утверждённой Национальным институтом стандартов и технологий США (NIST). Этот механизм инкапсуляции ключей отвечает требованиям стандарта IND-CCA-2 (стойкость к адаптивным атакам с выбором шифртекста). Иными словами, даже если злоумышленник сможет перехватывать и модифицировать зашифрованный трафик, Kyber останется защищённым.
Главная задача интеграции Kyber — обеспечение безопасного взаимодействия между парачейнами. Поскольку Polkadot строится на принципе параллельных блокчейнов, защита обмена данными между ними критична. Kyber даёт возможность шифровать сообщения без существенных потерь в скорости.
Ещё одно преимущество — компактность ключей и шифртекстов. Многие постквантовые алгоритмы увеличивают размер данных и замедляют сеть, но Kyber остаётся относительно «лёгким». Это важно для экосистемы Polkadot, где высокая пропускная способность и масштабируемость являются стратегическими целями.
zkSync Era и STARK-доказательства
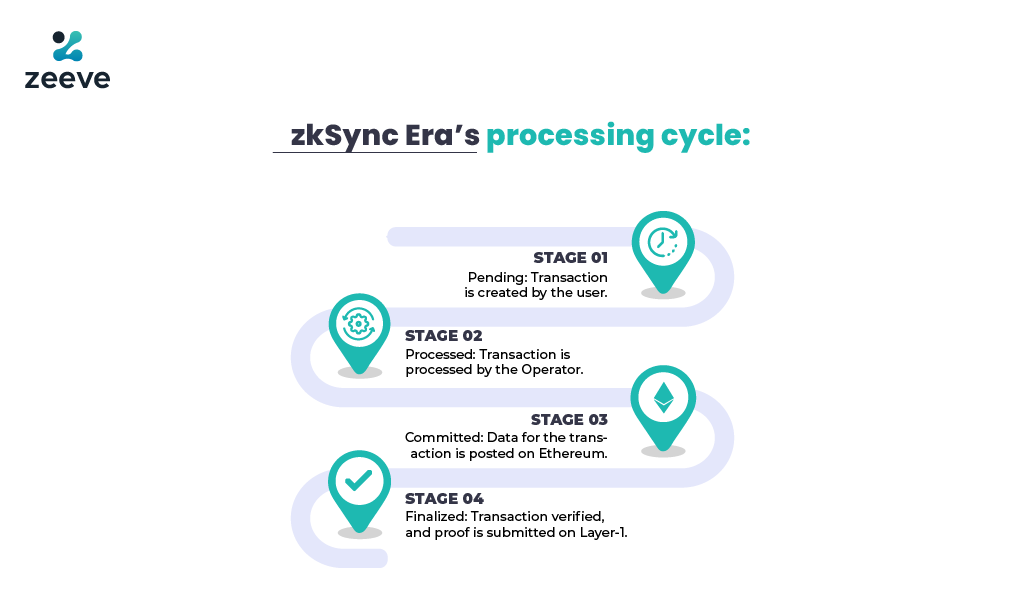
Схематичная визуализация zkSync // Источник: Zeeve
В экосистеме Ethereum наиболее ярким примером перехода к постквантовой устойчивости стало решение уровня L2 — zkSync, разработанное компанией Matter Labs. В отличие от Polkadot, где ставка сделана на Kyber и цифровые подписи нового поколения, zkSync пошёл другим путём и сделал акцент на доказательствах с нулевым разглашением.
Ранее в zkSync применялись SNARK-доказательства, основанные на эллиптических кривых. Их слабое место заключалось в необходимости доверенной инициализации и зависимости от математических задач, уязвимых для алгоритма Шора. Апгрейд Boojum полностью изменил модель: система перешла на STARK-доказательства. В отличие от SNARK, STARK опираются на хэш-функции и обладают свойством прозрачной инициализации. Это делает их более квантово-устойчивыми и снижает риски криптографических уязвимостей.
Преимущества STARK заключаются не только в стойкости, но и в доступности. Boojum позволяет генерировать доказательства даже на обычных потребительских видеокартах, что удешевляет участие и повышает децентрализацию. Мы видим, что zkSync превращается в одно из первых L2-решений, где квантовая угроза учитывается не теоретически, а на уровне архитектуры.
Кроме того, zkSync использует гибридный подход. STARK-доказательства могут транслироваться в SNARK-формат и проверяться в основной сети Ethereum. Это снижает нагрузку на Layer-1 и одновременно сохраняет защиту от квантовых атак. Такой механизм даёт zkSync преимущество: вместо полной перестройки протокола экосистема уже встроила в себя модель, которую эксперты называют квантово-устойчивой по умолчанию.
Другие участники гонки за квантовую устойчивость
Мессенджер Signal — символ гибридных моделей, защищающих обмен ключами) // Источник: Signal
Хотя чаще всего в числе лидеров постквантовой криптографии называют Polkadot и zkSync, многие другие проекты также активно исследуют эту сферу.
Одним из ярких примеров за пределами блокчейнов стал мессенджер Signal, внедривший протокол PQXDH. Он является модификацией X3DH и использует CRYSTALS-Kyber в сочетании с классическими алгоритмами. Такая гибридная модель позволяет повысить устойчивость обмена ключами и при этом сохранить совместимость с текущей инфраструктурой. Для пользователей это означает, что переписка в Signal защищена не только от сегодняшних угроз, но и от потенциальных атак будущего.
На корпоративном уровне выделяется IBM. В линейке серверов z16 компания реализовала квантово-устойчивые криптографические стеки. Эти решения ориентированы на банки и государственные учреждения, которые чаще других становятся мишенью для киберпреступников.
На уровне международных инициатив ключевую роль играет программа EU Quantum Flagship, которая финансирует разработку квантового распределения ключей (QKD) и постквантовых алгоритмов для телекоммуникаций и финансовых сетей. Европа инвестирует миллиарды евро в эти исследования, что подтверждает стратегический характер квантовой безопасности.
Чек-лист миграции
Постквантовые вычисления уже не воспринимаются как далёкая теория. Научные исследования и пилотные проекты показывают: вопрос не в том, появятся ли квантовые компьютеры, а в том, когда именно они станут инструментом для атак. Для блокчейнов и финансовых систем подготовка к этому моменту должна начинаться заранее.
Первым шагом становится инвентаризация криптографии. Разработчики должны определить все элементы, где используется асимметричное шифрование: кошельки, системы авторизации, протоколы обмена ключами. Только полная карта криптографических активов позволяет понять уязвимости.
Следующим этапом идёт классификация данных. Наибольшую ценность для злоумышленников представляют долгосрочные данные, которые не теряют значимости с течением времени: ключи, подписи, конфиденциальные транзакции. Именно они становятся целью атак по принципу «сохрани сейчас — расшифруй потом».
Далее важно перейти к пилотированию гибридных моделей. TLS 1.3 уже допускает комбинацию классических и постквантовых алгоритмов. Использование CRYSTALS-Kyber в связке с традиционными ключами создаёт резервный механизм: даже если один уровень будет скомпрометирован, второй останется защитой. Не менее важна оценка кошельков и схем подписей. Новые алгоритмы, такие как Dilithium, могут быть внедрены для защиты аккаунтов и подтверждения транзакций. Для блокчейнов это означает необходимость постепенной миграции ключей пользователей и валидаторов.
Ключевым направлением остаётся тестирование клиентов и мостов. Парачейны, L2-решения и кроссчейн-сервисы должны регулярно проводить стресс-тесты и моделировать потенциальные атаки. И, наконец, необходимо разрабатывать планы поэтапного обновления. Масштабные революции в инфраструктуре всегда несут риски, поэтому логичнее внедрять постквантовые решения постепенно.
Заключение
Квантовая угроза: как блокчейн готовится к новой криптографической эре // Иллюстрация: Midjourney
Квантовые вычисления перестали быть научной гипотезой и превращаются в фактор, способный радикально изменить правила цифровой безопасности. Сегодня речь идёт не о «далёком будущем», а о горизонте нескольких лет. Для банков, госструктур, корпораций и особенно блокчейнов это означает: криптографические протоколы шифрования, которые десятилетиями казались незыблемыми, рискуют оказаться уязвимыми.
В индустрии уже появляются проекты, которые закладывают фундамент квантово-устойчивой инфраструктуры. Polkadot 3.0 внедряет протокол CRYSTALS-Kyber, zkSync развивает STARK-доказательства, Signal экспериментирует с PQXDH, IBM интегрирует защиту в серверы z16. В Европе работает программа Quantum Flagship, а в России «Ростелеком-Солар», «Газпромбанк» и Российский квантовый центр тестируют квантовое распределение ключей и гибридные криптографические модели. Всё это доказывает: подготовка к постквантовой эре уже началась.
Однако большинство блокчейн-сетей остаются неподготовленными. Учитывая публичность ключей и необратимость транзакций, именно блокчейны станут самыми привлекательными целями для атак в день наступления «Q-Day». Поэтому разработчикам важно задуматься уже сегодня: готова ли их криптография к вызовам будущего? Лучший выход — поэтапная миграция на постквантовые протоколы, тестирование гибридных моделей и внимательное отслеживание регуляторных инициатив.
Постквантовая криптография — это не просто новая область науки, а ключевой инструмент сохранения доверия к цифровым деньгам, контрактам и коммуникациям. Важно не ждать удара, а встретить квантовую эру подготовленными.
Часто задаваемые вопросы (FAQ)
По современным оценкам, AES-256 останется устойчивым. Алгоритм Гровера ускоряет перебор, но длины ключа достаточно для защиты.
Это набор алгоритмов, которые используют задачи, неподвластные квантовым компьютерам: решётки, хэш-функции, кодовую теорию. Они считаются безопасными даже после наступления «Q-Day».
Классическая криптография базируется на факторизации RSA и дискретных логарифмах в ECC, которые могут быть взломаны квантовыми машинами. Постквантовая криптография опирается на иные математические задачи, например механизм инкапсуляции ключей (KEM) или схемы цифровых подписей на решётках.
Прогнозы варьируются: одни эксперты говорят о горизонте в 5–10 лет, другие считают, что угроза может возникнуть раньше. В любом случае, миграцию необходимо начинать уже сейчас.
Потому что публичные ключи в них открыты, а транзакции необратимы. Это делает взлом особенно опасным: вернуть украденные средства будет невозможно.
Сегодня в числе лидеров называют Polkadot 3.0 и zkSync, которые интегрируют CRYSTALS-Kyber и STARK-доказательства. В России эксперименты в этой сфере ведут исследовательские центры и корпоративные структуры, тестируя квантовое распределение ключей и гибридные модели.