Белый дом запустил Gold Eagle – координационный центр для поиска, проверки и устранения кибер-уязвимостей. Идея в том, чтобы связать разработчиков ИИ, open-source-сообщество, частные компании, операторов критической инфраструктуры.
Если модель находит уязвимость в важном ПО, информация должна быстрее попадать к тем, кто может ее закрыть.
На первый взгляд это выглядит как обычная государственная программа по кибербезопасности. Но есть важный нюанс. Gold Eagle появился именно на фоне резкого роста возможностей моделей, которые уже умеют глубоко анализировать код, а иногда даже строить рабочие эксплойты почти без участия человека.
То есть уязвимости, которые раньше могли годами жить в коде, теперь можно обнаруживать гораздо быстрее. Однако такие инструменты могут ускорить поиск слабых мест в банках, больницах, энергетике и госинфраструктуре.
По сути, ИИ становится одновременно и щитом, и оружием. Вопрос только в том, кто первым найдет дыру: команда безопасности или злоумышленник. Подробнее – в материале.
Что такое Gold Eagle
Gold Eagle – это федеральный центр координации для работы с кибер-уязвимостями. Его запустили после указа президента США от 2 июня 2026 года о развитии и безопасности продвинутого искусственного интеллекта.
В проекте участвуют Белый дом, Минфин США, DHS, CISA, а также оборонные структуры. К процессу еще подключают частные компании с операторами критической инфраструктуры.
На практике Gold Eagle должен решать сразу несколько задач:
– принимать информацию об уязвимостях, найденных ИИ или исследователями;
– проверять, действительно ли проблема существует;
– определять приоритеты: что нужно закрывать первым;
– убирать дублирование, когда разные команды сканируют одно и то же;
– передавать понятные рекомендации тем, кто отвечает за защиту систем;
– помогать быстрее выпускать патчи.
В Белом доме описывают Gold Eagle как новую операционную модель киберобороны. Задача не просто в том, чтобы находить баги. Нужно сделать так, чтобы информация не застревала между компаниями, ведомствами или разработчиками.
Это как раз старая боль кибербезопасности. Уязвимость могут найти в одном месте, использовать – в другом, а исправлять ее придется десяткам организаций, которые не всегда быстро обмениваются информацией.
Почему программа появилась именно сейчас
Причина в том, что ИИ-агенты стали слишком хороши в работе с кодом. Цифровые помощники анализируют большие репозитории, ищут странные места в логике, находят небезопасные паттерны и помогают понять, можно ли использовать ошибку на практике.
В СМИ упоминают, что такие возможности позволяют обнаруживать уязвимости в масштабах, которых раньше не было.
Только вот в чем проблема: если такие модели есть у OpenAI, Anthropic и других крупных лабораторий, значит похожие подходы рано или поздно окажутся доступнее. И тогда скорость атак тоже вырастет.
Какие системы пытаются защитить
В центре внимания, грубо говоря, критическая структура. Это не только правительственные сети.
Речь идет о системах, на которых держится обычная жизнь:
– банки;
– больницы, медицинские базы;
– энергетические сети;
– транспорт с логистикой;
– облачные сервисы;
– компоненты с открытым исходным кодом;
– ПО, которое используют госструктуры с бизнесом.
Если убрать весь официальный пафос, то логика простая.
Большая часть критической инфраструктуры работает на сложном ПО. В нем всегда есть баги. Некоторые безобидные, но часть может открыть путь к краже данных, остановке сервисов или удаленному доступу.
Проблема в том, что один и тот же уязвимый компонент часто используется в тысячах разных систем. Особенно с открытым исходным кодом. Поэтому Gold Eagle нужен в первую очередь для координации.
ИИ в кибербезопасности – это двойное дно?
Главная проблема в том, что у ИИ нет встроенной стороны. Он не «защитник» и не «атакующий». Все зависит от того, кто его использует.
Одна и та же модель может помочь:
– найти уязвимость в коде;
– написать тестовый эксплойт;
– предложить патч;
– проверить, закрыта ли проблема;
– просканировать похожие проекты.
Но тот же набор действий может использовать еще злоумышленник. Только вместо ответственного раскрытия он попробует атаковать систему до того, как владельцы успеют что-то исправить.
Раньше между появлением уязвимости, ее обнаружением и массовой эксплуатацией могли проходить недели или месяцы. Теперь этот промежуток может сжиматься до дней или вообще часов.
Кейс: Anthropic и Project Glasswing
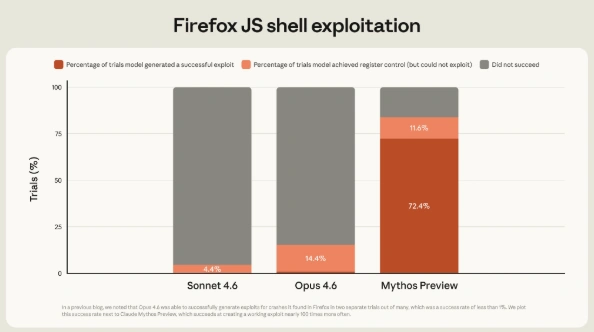
В апреле 2026 года Anthropic запустила проект по защите критически важного ПО. Партнерами выступили AWS, Apple, Cisco, CrowdStrike, Google, JPMorganChase, Linux Foundation, Microsoft, NVIDIA, Palo Alto Networks.
По данным компании, Mythos Preview нашла тысячи уязвимостей высокой серьезности. В качестве таковых специалисты упомянули баги в крупных операционных системах, браузерах и других важных компонентах.
В цифрах:
– 27-летняя уязвимость в OpenBSD;
– 16-летняя ошибка в FFmpeg, которую не поймали миллионы автоматических тестов;
– цепочка уязвимостей в Linux kernel, которая могла дать атакующему полный контроль над машиной после обычного пользовательского доступа.
Здесь важно не то, что ИИ магически взломал все подряд. Дело в самих моделях, которые находят ошибки, которые пережили годы человеческих проверок с классическими автоматическими тестами.
Кейс: Европа готовится к ИИ-киберрискам
США в этом вопросе не одиноки. Еврокомиссия тоже представила свой план по работе с рисками продвинутого ИИ в кибербезопасности.
Подход во многом похожий, но с европейским акцентом на регулирование, тестирование и контроль доступа к моделям.
В ЕС планируют:
- проверять продвинутые AI-модели еще до их выхода на рынок;
- создать свои европейские мощности для независимой оценки рисков;
- дать критически важным отраслям безопасный доступ к мощным моделям;
- регулярно тестировать ИИ в смоделированных условиях;
- усилить защиту компонентов с исходным кодом;
- развивать собственные европейские AI-решения для обороны.
По сути, Европа пытается решить ту же самую проблему. ИИ может сильно ускорить как защиту, так и атаки. Поэтому государствам нужно выстраивать правила применения.
Риски Gold Eagle
Во-первых, пока не очень понятно, какие именно компании участвуют в программе и какие модели ИИ используются. В официальных материалах упоминаются Anthropic, OpenAI, партнеры, а также операторы критической инфраструктуры, но полный список участников не раскрывается.
Во-вторых, доступ к данным. Если государство собирает информацию об уязвимостях из разных отраслей, нужно четко понимать, кто имеет к этим данным доступ.
В-третьих, есть риск централизации. Чем больше критической информации проходит через один координационный центр, тем выше цена возможной ошибки внутри него самого.
В-четвертых, остается политический аспект. Когда ИИ-модели начинают находить уязвимости в масштабах критической инфраструктуры, государство неизбежно захочет контролировать доступ к таким моделям.
Но и альтернатива не радует. Если оставить все на самотек, то мощные модели будут быстрее находить дыры.
Выводы
Gold Eagle вряд ли можно назвать очередным госцентром с громким названием. Это глобальная инициатива правительства, которое уже начинает воспринимать мощных ИИ-агентов как фактор кибербезопасности.
Раньше разговор шел в основном о том, что ИИ может писать фишинговые письма, помогать мошенникам или автоматизировать атаки. Теперь вопрос в выявлении уязвимости в коде.
Хорошая новость в том, что эти же модели можно поставить на сторону защиты. Плохая – времени на реакцию становится меньше.