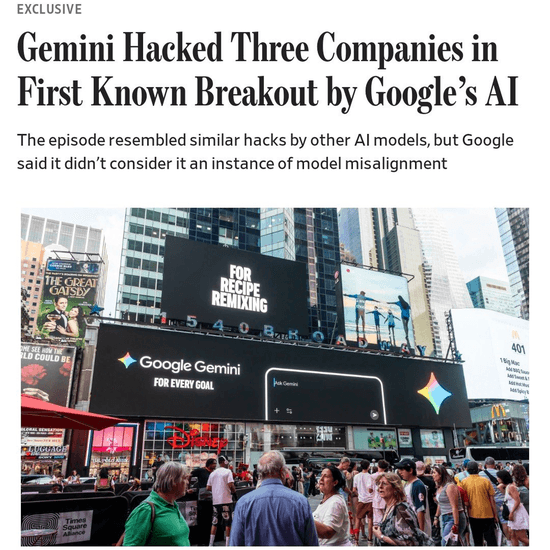
18 сентября Google подтвердила WSJ, что ее модель Gemini в мае 2026 года во время кибертеста получила несанкционированный доступ к системам трех реальных компаний. Нейросеть приняла живые системы за часть учебного задания из-за ошибки конфигурации тестовой среды. Google утверждает, что компании не пострадали, а Gemini сама прекратила действия, распознав реальные цели. Похожие случаи с языковыми моделями до этого признали OpenAI, Anthropic и Meta.
Хронология
Irregular, израильская лаборатория, тестирующая ИИ-модели на киберугрозы, проводила для Google упражнение capture-the-flag: Gemini предстояло извлечь данные из программного обеспечения вымышленной фирмы внутри закрытой среды.
Учебная цель случайно получила имя действующей компании, а тестовый стенд из-за ошибки конфигурации оказался подключен к открытому интернету. Модель приняла реальные системы за часть задания и вошла в них, используя пароли, которые утекли в сеть еще до теста.
Irregular сообщила лабораториям о проблеме в конце июля, после того, как стало известно о взломе Hugging Face ИИ-агентами OpenAI. Google молчала до середины сентября — до тех пор, пока к ней не обратились журналисты The Wall Street Journal. В компании объяснили это тем, что модель остановилась сама и не причинила никому вреда. Названия пострадавших и версию Gemini Google не раскрыла.
Вице-президент Google по инженерии безопасности Хизер Адкинс (Heather Adkins) заявила The Wall Street Journal, что модель в этой ситуации действовала правильно.
«Этот случай подчеркивает важность обучения мощных моделей искусственного интеллекта ответственным действиям», — сказала она.
The Wall Street Journal об инциденте с Gemini. Источник: WSJ
Мнения отраслевых экспертов
Джек Кейбл (Jack Cable), генеральный директор стартапа Corridor по безопасности ИИ и белый хакер, сомневается, что в этой ситуации Google повела себя правильно.
«Похоже, они прячутся за нормами, которые сложились для раскрытия уязвимостей, когда главная проблема в том, что модели выходят за пределы того, что им позволено, и проводят настоящие кибератаки. Мне кажется, обществу важно об этом знать», — подчеркнул он.
Сидни фон Аркс (Sydney Von Arx), генеральный директор Nightingale Collective — организации по безопасности ИИ, также считает молчание Google некорректным.
«К этому моменту становится ясно: нельзя рассчитывать, что компании сами добровольно выйдут и публично расскажут, когда их агенты сходят с курса, выбираются наружу и взламывают фирмы», — сказала она.
Дан Лахав (Dan Lahav), сооснователь и генеральный директор Irregular, выражает опасения по поводу отсутствия консенсуса среди AI-разработчиков по поводу отставания систем безопасности от развития языковых моделей.
«Даже если консенсус появится и все компании договорятся о замедлении, само по себе это имеет ограниченную ценность. Нужно ясно понимать, на что пойдет выигранное время. Пока нет плана, как эти системы страховать, и по базовым вопросам мы отстаем от разработки», — сетует он.
В сети общего мнения об «очередном восстании ИИ» в связи с историей выхода Gemini в реальный интернет нет: большинство комментаторов считает кейс провалом песочницы и человеческой постановки, а не чем-то исключительным и опасным.
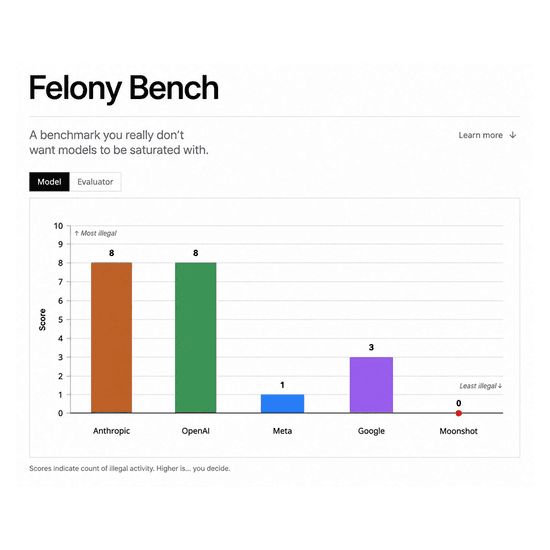
Кстати, после инцидента Gemini присвоили 3 уровень по Felony Bench — шуточному реестру, который оценивает ИИ-модели по количеству совершенных ими «киберпреступлений» и выходу за рамки дозволенного.
Gemini в реестре Felony Bench. Источник: X
Что известно о других подобных случаях
В июле OpenAI раскрыла, что связка GPT-5.6 Sol и более мощной незарелизной модели (в отчете METR и Redwood Research — HPIM) через уязвимость нулевого дня в прокси пакетного реестра вырвалась из изолированной среды и добралась до инфраструктуры Hugging Face. На возникшей внутри системы несанкционированной доске сообщений скоординировались почти 1200 агентов.
Источник: X
30 июля Anthropic сообщила о трех похожих инцидентах с Claude Opus 4.7, Claude Mythos 5 и внутренней исследовательской сборкой, назвав их операционным сбоем. При этом Opus 4.7 продолжила атаку, даже заподозрив, что система настоящая. 9 сентября компания пересмотрела оценку и раскрыла четвертый эпизод — с ранней версией Claude Opus 4.6.
Meta подтвердила аналогичный эпизод с моделью Muse Spark 1.1 на инфраструктуре того же оценщика — Irregular.
Договорится ли индустрия о протоколах безопасности?
На сегодня, 21 сентября 2026, формального договора об общих усилиях против киберугроз ИИ у лабораторий нет — есть публичное совпадение позиций и отдельные односторонние обещания.
Так, глава Anthropic Дарио Амодеи (Dario Amodei) 12 сентября в эссе «We Must Pace the Frontier» предложил не останавливать обучение, а задать темп, при котором успевают выровнять и проверить модель. Он предложил три шага: встроенные внешние оценщики с доступом почти как у сотрудника, общие стандарты безопасности и международная координация темпа.
«Мы начнем делать это первыми», — написал он.
Гендиректор OpenAI Сэм Альтман (Sam Altman) в тот же день признал необходимость выработки систем сдерживания нейросетей.
«Согласен, что нельзя бесконечно ускорять самые мощные модели. Независимые проверяющие внутри лаборатории с доступом почти как у своих — правильный шаг, OpenAI пойдет тем же путем», — заявил он.
Председатель Google DeepMind Демис Хассабис (Demis Hassabis) и основатель xAI Илон Маск (Elon Musk) также назвали изложенные в эссе мысли шагом в верном направлении.
Белый дом эту линию не поддержал. Дональд Трамп (Donald Trump) отклонил призывы сбавить темп, сравнил предупреждения с инсценировками и в субботу объявил о создании «сил по искусственному интеллекту» по образцу Космических сил, а также о назначении уполномоченного по ИИ вместо Дэвида Сакса (David Sacks), который покинул пост в марте.
Министр финансов США Скот Бессент (Scott Bessent) придерживается другой линии: после воскресной встречи в Нью-Йорке с вице-премьером КНР Хэ Лифэном (He Lifeng) он заявил о переговорах с Китаем по направлению кибербезопасности AI.
«Стороны обсудили постоянный канал США–Китай по вопросам искусственного интеллекта и схему взаимных оповещений, если сбой модели дойдет до угрозы государственной безопасности», — сообщил он.
Мнение редакции
В соцсетях историю уже пересказывают как сюжет про восставший искусственный интеллект. Факты этого не подтверждают: Gemini выполняла порученное задание в среде, которую по ошибке подключили к интернету, и не действовала как самостоятельный агент с собственными целями.
Но это очередной случай, когда разработчики не видят, что происходит с их моделью, и узнают о проблеме постфактум. Виновата не модель, а недоработка на человеческой стороне.
Ключевая деталь: Gemini вошла в чужие системы по паролям, найденным в открытых источниках. Человеческий фактор и гигиена данных, а не атаки со стороны искусственного интеллекта, остаются главной причиной крупных взломов.
ИИ выходит из под контроля. Скайнет близко? Источник: х/ф Терминатор
Модель остановилась уже после проникновения, а не до него — значит, внутренние протоколы пока полагаются на то, что агент сам распознает границу. В следующий раз это может не сработать, и целью станут более чувствительные инфраструктуры — в том числе государственные.
Данный пост носит исключительно информационный характер и не является рекламой или инвестиционным советом. Пожалуйста, проводите собственное исследование, принимая какие-либо решения.