















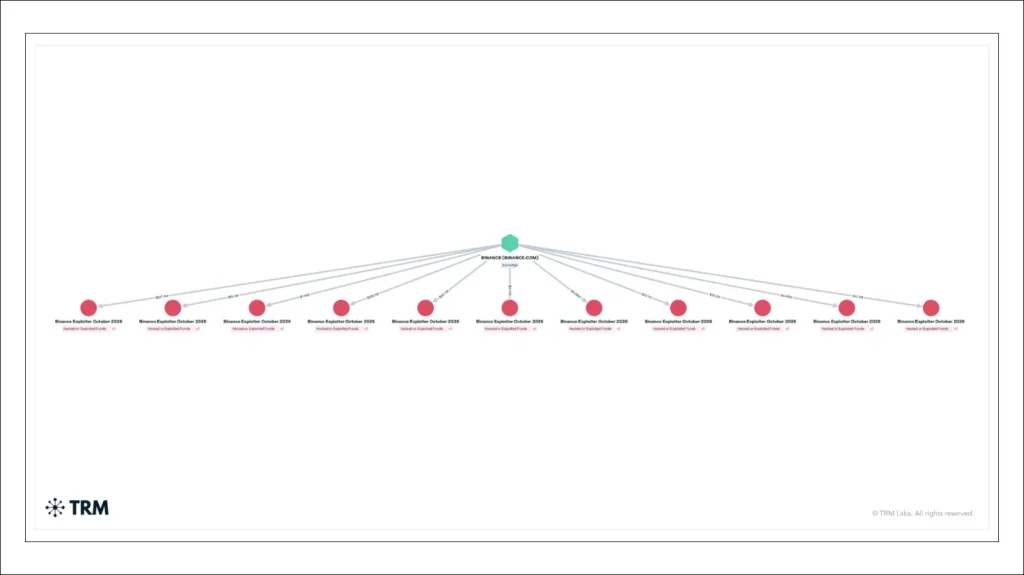
29 октября около 20:05 UTC с горячих кошельков Binance на Ethereum, Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Avalanche, Polygon, Optimism, Base и NEAR ушло, по оценке самой биржи, около $6,3 млрд. Это крупнейшая кража в истории крипты, в несколько раз больше взлома Bybit 2025 года. Основная часть монет ушла всего за 20–40 минут.
Подробности атаки
Предварительная версия самой Binance — компрометация ноутбука DevOps-инженера. Через него получили доступ к сервисному контейнеру, из которого можно было отправлять запросы на вывод. Позднее на странице биржи в X появилось сообщение, что расследование выявило дополнительные уязвимости.
«Признаков утечки приватных ключей горячих кошельков нет. Пользовательские средства в безопасности», — говорится в обращении Binance.

Основной удар пришелся на эфир. Атакующий через систему подписи биржи заранее подготовил 50 авторизаций EIP-7702 для одного из горячих кошельков на Ethereum. Авторизации шли с разными порядковыми номерами транзакций, чтобы хотя бы одна из них точно совпала с текущим состоянием кошелька. Одна сработала — и кошелек начал выполнять код контракта атакующего.
За один вызов улетело ~167 тыс. ETH + $1,6 млрд USDT и десятки других токенов. При этом автоматика биржи продолжала подпитывать этот же кошелек даже после начала слива — и атакующий сгребал новое пополнение. Делегация проработала несколько часов, пока ее не отменили.
Аналитики (TRM, Chainalysis и др.) с высокой уверенностью указывают на северокорейских хакеров — TraderTraitor / Lazarus.
Реакция рынка и биржи
Tether, Circle, Ripple, World Liberty и совет безопасности Arbitrum заморозили порядка $3 млрд — в основном стейблкоины. Остальное, преимущественно эфир и 18 270 BTC, осталось у атакующего. Биткоины на момент публикации распределены на 19 кошельков и пока лежат без движения. Часть стейблкоинов успели конвертнуть в ETH до заморозки.
Фонд SAFU (Secure Asset Fund for Users) Binance держит около 15 000 биткоинов — сейчас это примерно $1,16 млрд. Остальную сумму биржа закрывает из собственных средств: она уже выделила более $6,34 млрд, из которых $5 млрд лежит в тех же токенах, что пострадали при взломе.
Недостающий объем докупают через рынок и внебиржевые сделки — процесс идет медленнее из-за низкой ликвидности отдельных активов. Около $3 млрд уже заморожено с помощью блокчейн-партнеров; их возвратом занимаются вместе с правоохранителями. После закрытия дефицита Binance обещает опубликовать обновленный Proof of Reserves.
Комментарий шеф–редактора
Сейчас только и разговоров, что о слабости криптографии, а на самом деле не выдерживает фронтенд инфраструктура, которую легко скомпрометировать. Как и во многих других случаях, сломался операционный слой: доступ к ноутбуку DevOps–инженера → доступ к контейнеру, который умеет запрашивать подписи на вывод. Так бандиты, получившие этот доступ, могут управлять миллиардами долларов. Звучит как тупая шутка.
Также совершенно обескураживающий эпизод, что после первоначального взлома другие кошельки продолжали из-за автоматизации переводить средства на скомпрометированный адрес. То есть система, которая создавалась для непрерывной работы биржи, потенциально продолжала обслуживать кошельки хакера даже после обнаружения признаков компрометации.
И, что самое интересное, опять появился рубильник остановить денежный поток: участники временно изменили системный контракт и инфраструктура воспользовалась централизованными полномочиями, позволяющими вмешиваться в операции без согласия владельца адреса, что ставит под вопрос вообще всю философию блокчейна.
Выводы
Горячие кошельки по определению онлайн и обслуживаются автоматикой. Когда автоматика продолжает кормить уже скомпрометированный адрес — это проблема, абсолютно логично укладывающаяся в принцип непрерывности работы CEX.
Для пользователя на CEX «ваши средства в безопасности» в таких случаях означает: биржа возьмет убыток на себя (SAFU + прибыль/резервы) и не даст клиентам пострадать. Это работает, пока биржа достаточно большая и хочет сохранить репутацию. Но сам факт, что миллиарды можно вывести через скомпрометированный ноутбук и сервисный контейнер, показывает реальный размер риска горячих кошельков.
Вывод? Самохранение крупных позиций — по-прежнему единственный способ, при котором этот класс атак вас не касается.
Нам еще предстоит оценить долгосрочные отголоски этой истории, но, кажется, взлом Binance — скорее «серая уточка», чем «черный лебедь». Просто любопытно наблюдать, как централизация проигрывает централизации.
Данный пост носит исключительно информационный характер и не является рекламой или инвестиционным советом. Пожалуйста, проводите собственное исследование, принимая какие-либо решения.